丁津泰教授在中国密码学会2026年密码数学理论学术会分享:如何衡量格密码的“真实安全”

2026年10月31日

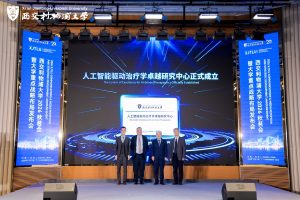
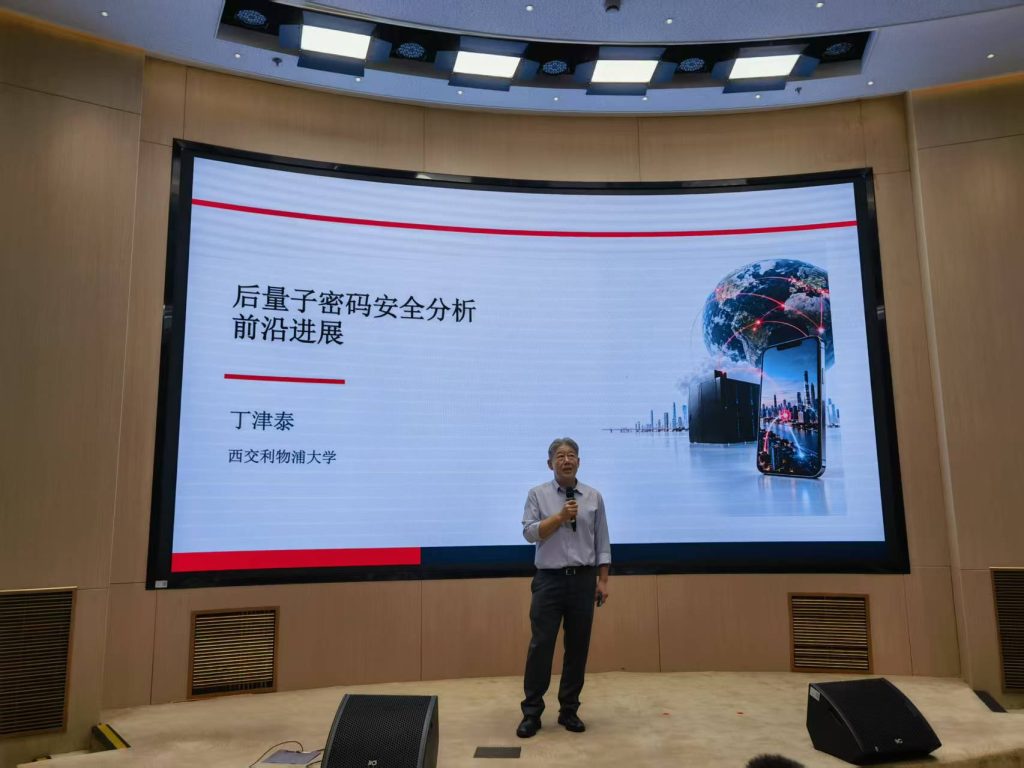
10月31日,中国密码学会2026年密码数学理论学术会议在复旦大学开幕。西交利物浦大学数学物理学院院长、后量子迁移交叉实验室(PQC-X)主任丁津泰教授作首场特邀报告,题为《后量子密码分析前沿进展与展望》。

在本次会议上,丁教授从宏观的标准与迁移,回到了格密码最核心的命题上:理论证明奠定基础,但实际攻击代价才能给出当前的“真实安全水平”。
为何迁移不能“等一等”?

公钥密码的便利在于“一对多”:一个公钥可分发给无数用户。但这也把风险集中——一旦量子计算机通过 Shor 算法攻破私钥,受影响的将是整组通信。

如果“数据保密期限 + 系统迁移时间”超出了量子攻击到来的窗口,等到威胁确定时再行动,就已经太晚。
 

如何评估格密码的真实水平?

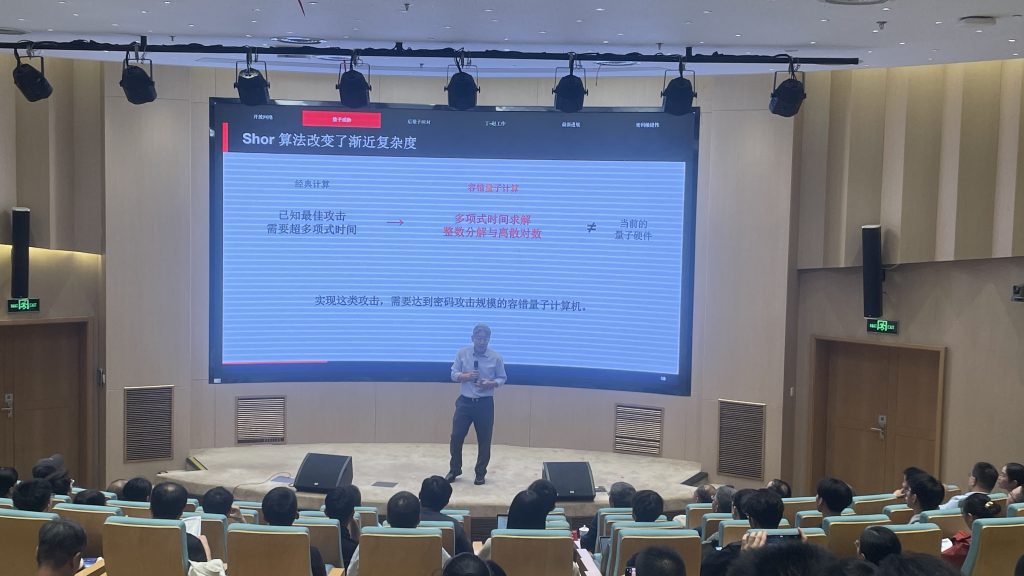
随着 NIST 发布 FIPS 203 (ML-KEM) 等标准,PQC 已步入部署阶段。作为 ML-KEM 算法设计者之一,丁教授剖析了格密码成为核心的原因,并指出了理论边界。

虽然理论归约能将平均情况的问题与最坏情况联系起来,但标准参数并不直接满足保守归约的全部条件。参数选择高度依赖当前最佳攻击手段与安全余量。这就引出了报告的核心:必须把存储与数据移动的成本纳入安全评估。
把攻击代价变成可测证据

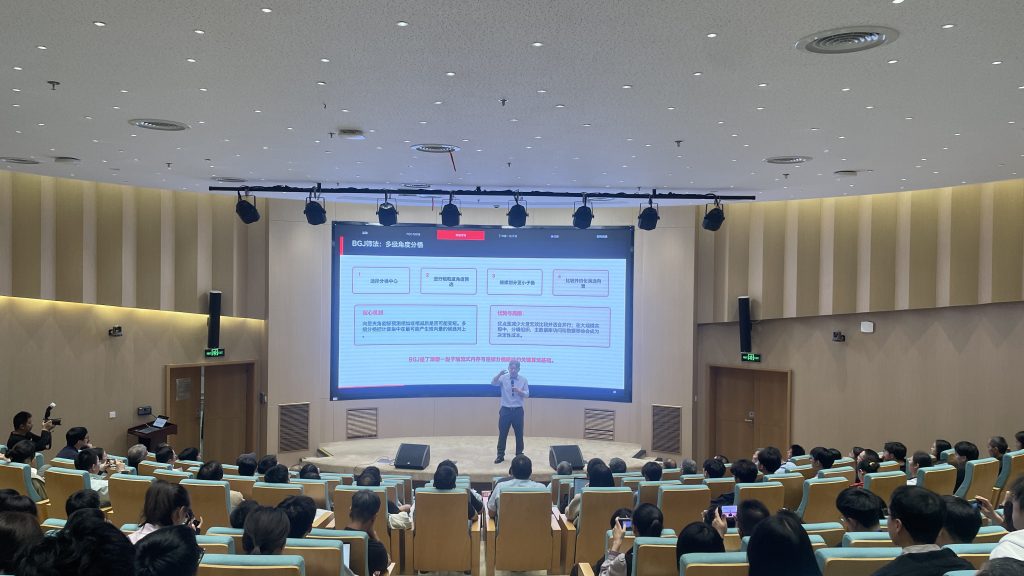
在格攻击中,求解最短向量问题(SVP)是核心。主流“筛法”在高维下容易遭遇内存和带宽的瓶颈。丁津泰教授与他的博士生赵子瑜合作,在保持原有数学原理不变的基础上,重构了数据流:采用顺序流式读取,多级分桶缩小计算范围,将昂贵比较推迟到缓存内进行。

这套“存储感知”架构在真实的 SVP 挑战中连续取得突破:

  • 2024年:SVP-183(约 0.9 TB 内存,无 GPU 约30天)
  • 2025年:SVP-200(峰值内存约 961 GiB,总耗时约 31 天)
  • 2026年:SVP-210(最大筛维171,预处理 56.05 天)
这些纪录意味着什么?

丁教授强调,挑战维数不等于实际的安全比特数。这些进展并未攻破正式 ML-KEM 参数集,筛法的渐近复杂度也未改变。 其核心价值在于:证明了真实的内存与数据移动代价可能低于旧模型,未来的安全估计器必须补上一个“实测后端”。

把新证据转化为行动

近期密码学界的一系列案例(如 HQC 遭遇缓存计时攻击、HAWK 遭遇 AI 辅助攻击被撤回等)表明,实现层面的漏洞与数学基础同样致命。AI 正在加速攻击模块的组合,但所有结果依然需要严密的数学验证。

报告的落点在于密码敏捷(Crypto-Agility)。格密码的安全水平是一项需要持续维护的科学判断,而非永久不变的数字。我们需要建立包含资产清单、持续监测与独立验证的体系,让标准能够根据最新的实测证据迅速做出响应。

2026年10月31日