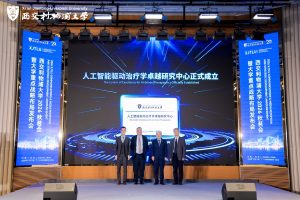
10月24日至25日,第19届中国密码学会年会(ChinaCrypt 2026)在青岛举行。作为中国密码学会主办的年度学术盛会,本次大会汇聚了多位两院院士及海内外密码学专家,共同探讨密码学领域的最新研究成果与技术趋势。西交利物浦大学后量子迁移交叉实验室(PQC-X Lab)主任、数学物理学院院长丁津泰教授受邀出席,并在“密码与网络安全论坛”发表了题为《后量子密码前沿进展》的主题报告。
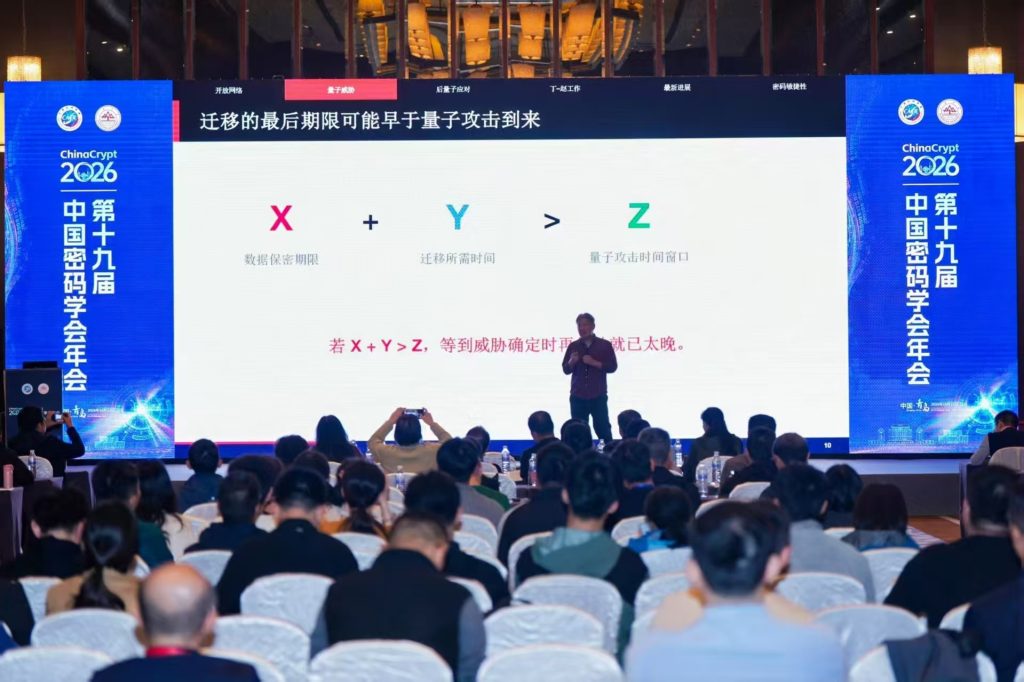
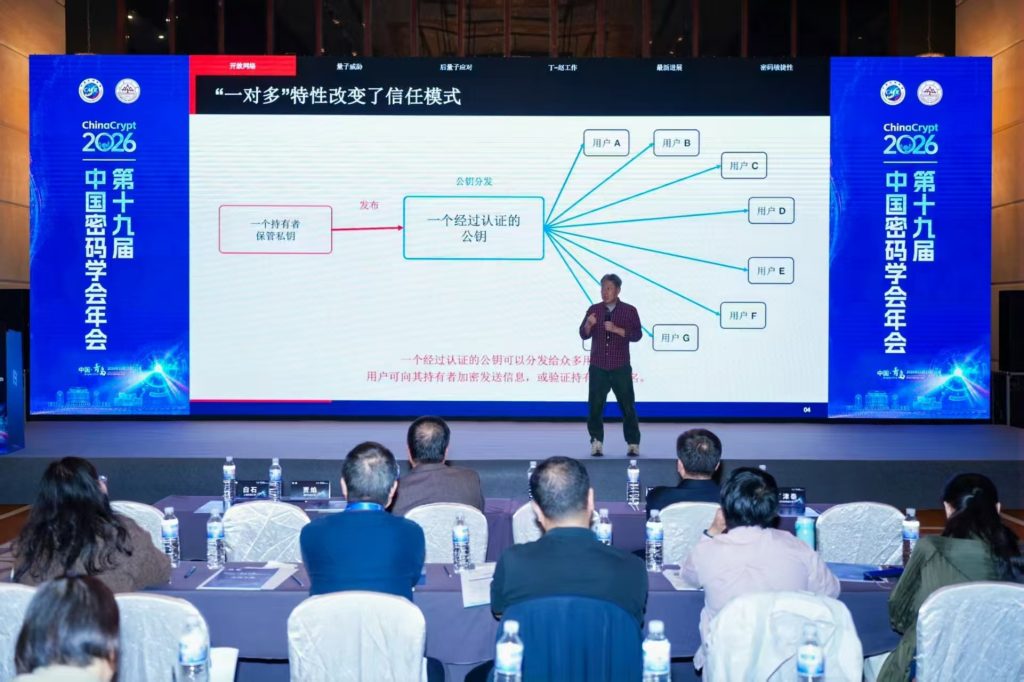
在报告中,丁津泰教授从现代开放网络的安全基石出发,剖析了传统公钥密码面临的量子威胁。针对业界普遍关注的“量子计算机何时到来”的问题,丁教授特别强调了“现在收集,未来解密”(Harvest Now, Decrypt Later)的现实攻击路径。他指出,数据保密期限加上迁移所需的时间,必须小于量子攻击的时间窗口。如果等到威胁完全确定时再行动,系统迁移将错失良机。这也是为何全球密码学界正加速向后量子密码(PQC)标准迁移的核心原因。
随着NIST正式发布FIPS 203(ML-KEM)与FIPS 204(ML-DSA)等核心标准,后量子密码已步入实质性部署阶段。作为基于LWE问题的ML-KEM(CRYSTALS-Kyber)算法的设计者之一,丁津泰教授结合自身的理论研究与实践,深入探讨了格密码为何成为当前PQC部署的核心。丁教授强调,标准发布只是起点,密码分析是一项长期工作。 仅凭最坏情形下的数学困难性,不足以证明实际参数的安全强度。安全证据在数学基础、参数选择、工程能力与具体实现四个层面持续演进,任何一个层面的疏漏,都可能成为攻击的突破口。
本次报告还分享了密码分析领域的最新动态。丁教授团队展示了在SVP(最短向量问题)挑战中的最新进展——基于异构存储流水线(磁盘+GPU)的优化,团队成功突破了SVP-210维度的求解记录。这一成果不仅体现了算法与工程系统的深度结合,也揭示了一个关键结论:求解维度并不等同于实际的安全比特数,为未来的安全估计器提供了重要的实测数据。
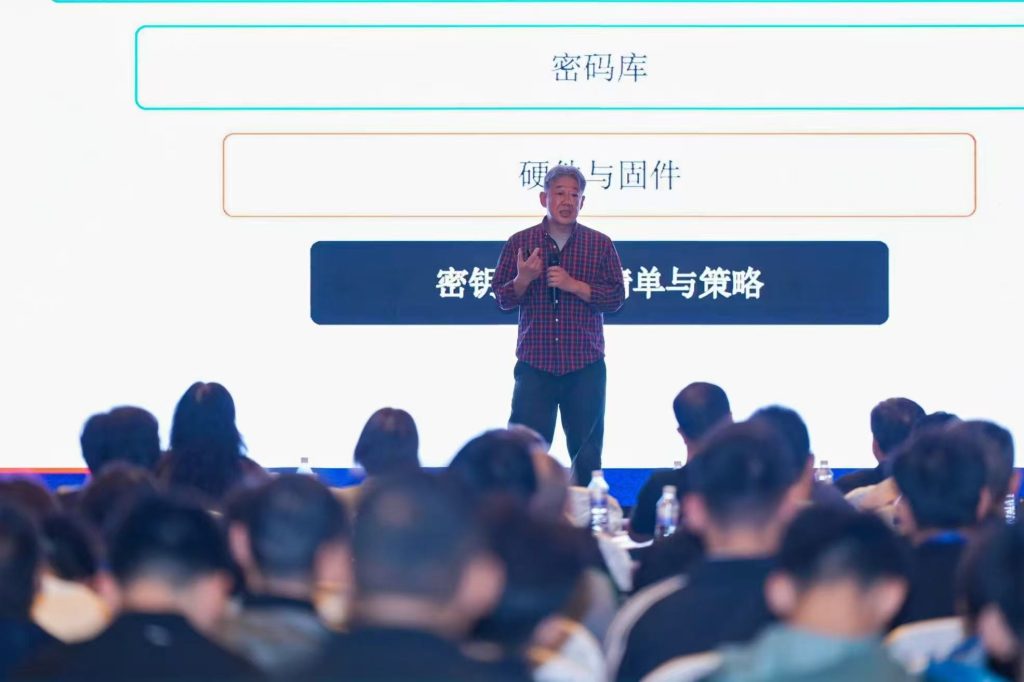
此外,丁教授还剖析了近期针对HQC(NIST选定的基于编码的后量子方案)的缓存计时攻击案例。该攻击利用了编译器优化引入的依赖秘密的分支,在不足30分钟内恢复了密钥。这一案例深刻提醒我们:密码敏捷性(Crypto-Agility)不仅要求算法本身的数学基础安全,还需要关注从硬件固件、密码库到应用系统全栈的工程实现安全。